
Prof. Patrick Rempel spricht über Hackerangriffe, Schutzmaßnahmen und den neuen Master-Studiengang
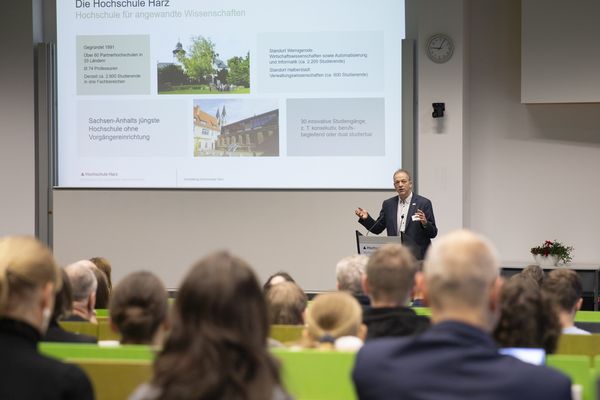
Nachrichten über Cyberangriffe sind längst keine Seltenheit mehr. Auch Hochschulen geraten immer wieder ins Visier von Kriminellen, zuletzt zwei Universitäten in München und Halle/Saale. Für weltweites Aufsehen sorgte im Oktober zudem eine bekannt gewordene Sicherheitslücke in der Programmiersprache PHP, in Folge dessen unzählige Einrichtungen, auch die Hochschule Harz, ihre Webauftritten vorsorglich vom Netz nahmen. Beim 3. Landeshochschulkongress „Cyber-Security-Herausforderungen für die Hochschulen Sachsen-Anhalts“ haben sich Experten aus ganz Deutschland am 19. November in Wernigerode zu dem Themenbereich ausgetauscht. Prof. Dr.-Ing. Patrick Rempel, Leiter des Verbundprojekts CyberSecurity-Verbund LSA II an der Hochschule Harz, spricht anlässlich der aktuellen Ereignisse im Interview über die Bedrohungslage für Hochschulen – und darüber, wie sich Bildungseinrichtungen besser schützen können.
Wie schätzen Sie die aktuelle Cyber-Bedrohungslage für Hochschulen und Forschungseinrichtungen ein? Welche Angriffsmuster und Akteursgruppen sind derzeit besonders relevant?
Die Cyber-Bedrohungslage für Hochschulen und Forschungseinrichtungen ist ausgesprochen hoch. Nahezu täglich werden neue sicherheitskritische Schwachstellen bekannt, die schnelle Reaktionen erfordern. Gleichzeitig nutzen Angreifer zunehmend künstliche Intelligenz. Dadurch entstehen nicht zwangsläufig völlig neue Angriffstechniken, bestehende Methoden lassen sich jedoch deutlich effizienter automatisieren, personalisieren und in großem Maßstab einsetzen.
Zu den relevanten Angriffsmustern zählen insbesondere drei Arten: Beim Phishing versuchen Betrüger über gefälschte Nachrichten an vertrauliche Daten wie Passwörter oder Bankverbindungen zu gelangen. Distributed-Denial-of-Service-Angriffe dienen dazu, Server durch eine gezielte Flut an Anfragen zu überlasten und damit lahmzulegen, sodass Diensten von Websites nicht mehr zur Verfügung stehen. Noch erheblichere wirtschaftliche und organisatorische Schäden entstehen durch Ransomware-Angriffe, bei der eine Schadsoftware die Daten eines Computers verschlüsselt und der Zugriff erst gegen ein Lösegeld wieder freigegeben wird.
Das Spektrum der Angreifer reicht von Einzeltätern und organisierten kriminellen Gruppen bis hin zu staatlich unterstützten Akteuren. Hochschulen und Forschungseinrichtungen sind dabei besonders attraktive Ziele: Sie verfügen über wertvolle Forschungsdaten und wissenschaftliche Erkenntnisse, arbeiten international vernetzt und betreiben häufig komplexe, heterogene IT-Infrastrukturen.
Welche Systeme und Daten sind an Hochschulen besonders schutzbedürftig?
Grundsätzlich müssen wir zwischen dem Schutz sensibler Informationen und der Aufrechterhaltung des Hochschulbetriebs unterscheiden. Für die Forschung stehen insbesondere die Vertraulichkeit und Integrität von Forschungsdaten, wissenschaftlichen Ergebnissen und gegebenenfalls schutzwürdigen Kooperationen im Vordergrund.
Für den regulären Hochschulbetrieb ist darüber hinaus die Verfügbarkeit zentraler IT-Dienste entscheidend. Dazu gehören beispielsweise Studierendenverwaltung, Lernplattformen, Prüfungssysteme sowie Kommunikations- und Authentifizierungsdienste. Ein längerer Ausfall dieser Systeme kann den Lehr- und Prüfungsbetrieb erheblich beeinträchtigen.
Eine besondere Bedeutung kommt zudem der Netzwerkinfrastruktur sowie den zentralen Identitäts- und Zugriffsmanagementsystemen zu. Sie bilden das technische Fundament zahlreicher digitaler Dienste. Eine erfolgreiche Kompromittierung kann sich daher auf große Teile der Hochschule auswirken.
Wie gut sind Hochschulen aus Ihrer Sicht auf Cyberangriffe vorbereitet? Wo sehen Sie den größten Handlungsbedarf?
In den vergangenen Jahren hat sich viel bewegt. Hochschulen investieren zunehmend in sichere IT-Infrastrukturen, bauen personelle Kompetenzen auf und intensivieren ihre Zusammenarbeit. Der Landeshochschulkongress und die damit verbundene Vernetzung zeigen beispielhaft, wie wichtig der gemeinsame Austausch und die Entwicklung hochschulübergreifender Lösungen sind.
Allerdings entwickeln sich die Bedrohungen schneller, als Schutzmaßnahmen häufig umgesetzt werden können. Die zunehmende Komplexität der IT-Landschaften und der Mangel an qualifiziertem Fachpersonal verschärfen diese Situation zusätzlich.
Den größten Handlungsbedarf sehe ich deshalb in einer langfristig gesicherten personellen und technischen Ausstattung, der konsequenten Umsetzung von Sicherheitsstandards sowie dem Ausbau gemeinsamer Kompetenzen. Cyber-Security darf nicht als einmaliges Investitionsprojekt verstanden werden, sondern muss als dauerhafte Aufgabe im Hochschulbetrieb verankert sein.
Welche Bedeutung haben eine hochschulweite Cyber-Security-Strategie und die Zusammenarbeit zwischen Hochschulen für mehr Sicherheit im digitalen Raum?
Eine hochschulweite Cyber-Security-Strategie ist unerlässlich, um Sicherheitsmaßnahmen zielgerichtet zu planen, Prioritäten festzulegen und vorhandene Ressourcen wirksam einzusetzen. Cyber-Security ist längst keine rein technische Aufgabe der Rechenzentren mehr, sondern betrifft sämtliche Bereiche einer Hochschule, von der Verwaltung über die Lehre bis hin zur Forschung.
Ebenso entscheidend ist die Zusammenarbeit zwischen den Hochschulen. Angesichts der aktuellen Bedrohungslage und des zunehmenden Fachkräftemangels ist es für einzelne Einrichtungen kaum möglich, sämtliche Herausforderungen allein zu bewältigen. Gemeinsame Dienste, abgestimmte Sicherheitsstandards und ein hochschulübergreifender Austausch von Fachwissen können die Sicherheit verbessern und vorhandene Ressourcen effizienter nutzen. Gerade für die Hochschulen in Sachsen-Anhalt sehe ich deshalb große Chancen in einer stärkeren Zusammenarbeit.
Entscheidend ist dabei, dass diese Zusammenarbeit langfristig angelegt und durch entsprechende personelle sowie finanzielle Mittel unterstützt wird. Dabei geht es nicht nur um die Abwehr von Angriffen, sondern auch um die Fähigkeit, Sicherheitsvorfälle frühzeitig zu erkennen, angemessen darauf zu reagieren und den Hochschulbetrieb schnellstmöglich wiederherzustellen.
Auch die Nutzung externer IT-Dienstleister und internationaler Plattformen birgt Gefahren. Wie können Hochschulen mit einer möglichen Abhängigkeit umgehen, ohne digitale Souveränität zu verlieren?
Digitale Souveränität ist ein wesentliches Ziel der IT-Strategie unserer Hochschule. Dabei geht es nicht darum, grundsätzlich auf externe Dienstleister oder Cloud-Angebote zu verzichten. Entscheidend ist vielmehr, die Kontrolle über die eigenen Daten und Systeme zu behalten und technische Abhängigkeiten möglichst gering zu halten. Deshalb setzen wir auf offene Schnittstellen, interoperable Plattformen und, wo sinnvoll, quelloffene Software. Dadurch können wir einem sogenannten Vendor-Lock-in entgegenwirken, also einer langfristigen Abhängigkeit von einzelnen Herstellern oder Anbietern.
Mit unserem leistungsfähigen Rechenzentrum verfügen wir zudem über die Möglichkeit, wichtige Systeme selbst zu betreiben. Ergänzend ermöglichen uns die Anbindung an das Deutsche Forschungsnetz und Angebote wie die Academic Cloud den Zugang zu leistungsfähigen Diensten und Infrastrukturen. Gerade bei anspruchsvollen Themen wie Cyber-Security und künstlicher Intelligenz ist diese Kombination aus eigener Infrastruktur und gemeinschaftlich bereitgestellten Diensten von besonderem Wert. Digitale Souveränität bedeutet für mich daher vor allem, selbstbestimmt entscheiden zu können, welche Technologien wir einsetzen und wo unsere Daten verarbeitet werden.
Welche Lehren sollten Hochschulen aus bisherigen Cyberangriffen ziehen? Welche Prioritäten ergeben sich daraus für die nächsten fünf Jahre?
Eine der wichtigsten Erkenntnisse ist, dass sich Cyberangriffe trotz umfangreicher Schutzmaßnahmen nicht vollständig verhindern lassen. Entscheidend sind deshalb die Geschwindigkeit und die Qualität, mit der eine Hochschule Angriffe erkennt, auf Sicherheitsvorfälle reagiert und ihre Systeme wiederherstellen kann.
In den kommenden fünf Jahren müssen wir daher gezielt in moderne, widerstandsfähige IT-Infrastrukturen und qualifiziertes Fachpersonal investieren. Dazu gehören insbesondere ein kontinuierliches Sicherheitsmonitoring, ein professionelles Schwachstellenmanagement, wirksame Notfallkonzepte und regelmäßig überprüfte Wiederherstellungsverfahren.
Gleichzeitig müssen wir die Sicherheitskompetenzen aller Hochschulangehörigen stärken. Technische Schutzmaßnahmen allein reichen nicht aus, wenn organisatorische Abläufe und das Sicherheitsbewusstsein nicht entsprechend weiterentwickelt werden. Unser Ziel muss es sein, Hochschulen nicht nur besser gegen Angriffe zu schützen, sondern sie insgesamt widerstandsfähiger zu machen.
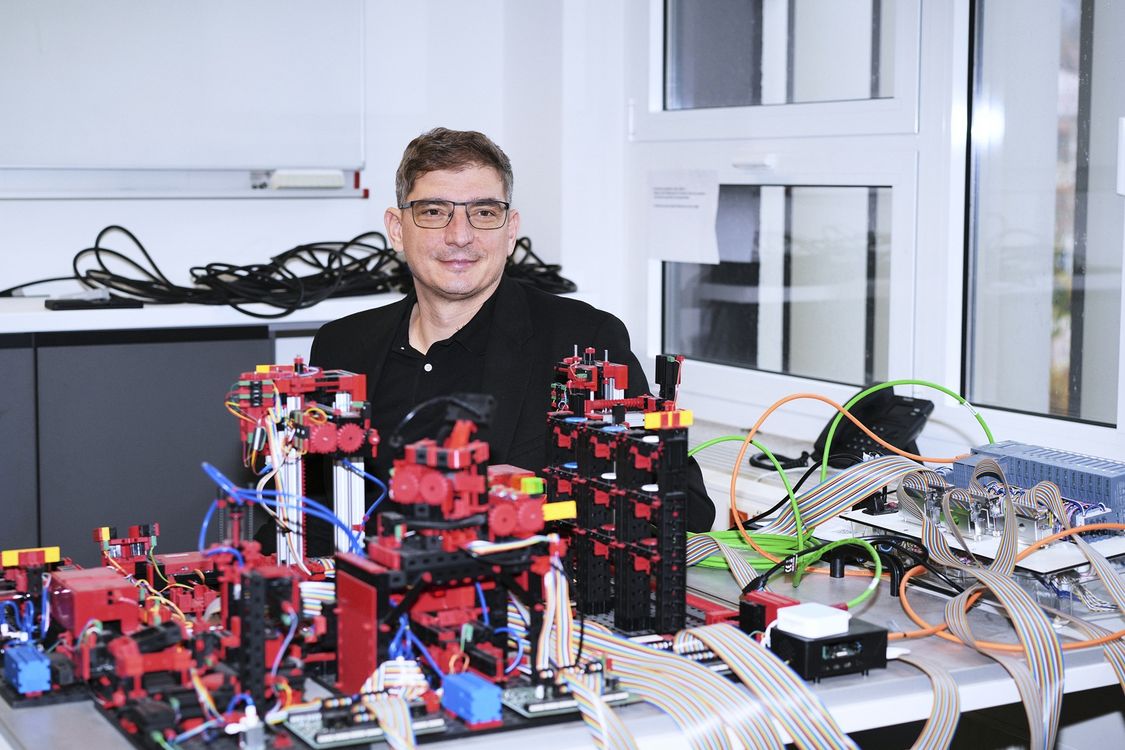
Im Wintersemester 2027/28 soll an der Hochschule Harz der neue Master-Studiengang „Cyber Security“ starten, an dessen Konzeption Sie maßgeblich beteiligt sind. Welche Kompetenzen sollen Studierende dort erwerben?
Bei der Konzeption des Studiengangs haben wir uns am European Cybersecurity Skills Framework der europäischen Cybersicherheitsagentur ENISA orientiert, das als zentraler europäischer Standard genau festlegt, welche konkreten Fähigkeiten und Rollenprofile auf dem aktuellen Arbeitsmarkt gefragt sind. Darüber hinaus haben wir eine umfangreiche Befragung von Unternehmen und Studierenden aus Deutschland und dem internationalen Umfeld durchgeführt, um die Anforderungen aus der beruflichen Praxis und die Erwartungen zukünftiger Studierender unmittelbar in die Studiengangentwicklung einzubeziehen.
Unser Ziel ist es, Fachkräfte auszubilden, die Cyber-Security nicht nur aus einer rein technischen Perspektive betrachten, sondern Sicherheitsrisiken ganzheitlich analysieren, bewerten und geeignete Schutzmaßnahmen entwickeln können. Dazu sollen die Studierenden fundierte Kompetenzen in Bereichen wie Netzwerksicherheit, sichere Software- und Systemarchitekturen, Schwachstellen- und Risikomanagement sowie der Erkennung und Behandlung von Sicherheitsvorfällen erwerben. Ergänzend spielen strategische, organisatorische und rechtliche Aspekte der Informationssicherheit eine wichtige Rolle.
Besonderen Wert legen wir auf eine praxisorientierte Ausbildung. Die Studierenden sollen lernen, komplexe Sicherheitsprobleme eigenständig zu lösen und wissenschaftliche Methoden auf konkrete Herausforderungen aus Unternehmen und öffentlichen Einrichtungen anzuwenden. Mit dem neuen Masterstudiengang möchten wir damit nicht nur auf den wachsenden Bedarf an qualifizierten Cyber-Security-Fachkräften reagieren, sondern auch einen Beitrag zur Stärkung der digitalen Sicherheit in Sachsen-Anhalt und darüber hinaus leisten.
20.11.2026
Autor/Autorin: Karoline Klimek
Fotograf/Fotografin: © Tim Bruns (2), Marlene Lotz (2), Karoline Klimek (3)
Bildrechte: © Hochschule Harz
